
Русский
Работа в режиме восстановления
Загрузка в режиме восстановления
Загрузить сервер в режиме восстановления можно двумя способами:
С помощью кнопки "Режим восстановления"
- Войдите в свою учетную запись в панели управления сервером.
- Выберите сервер, на котором необходимо включить режим восстановления.
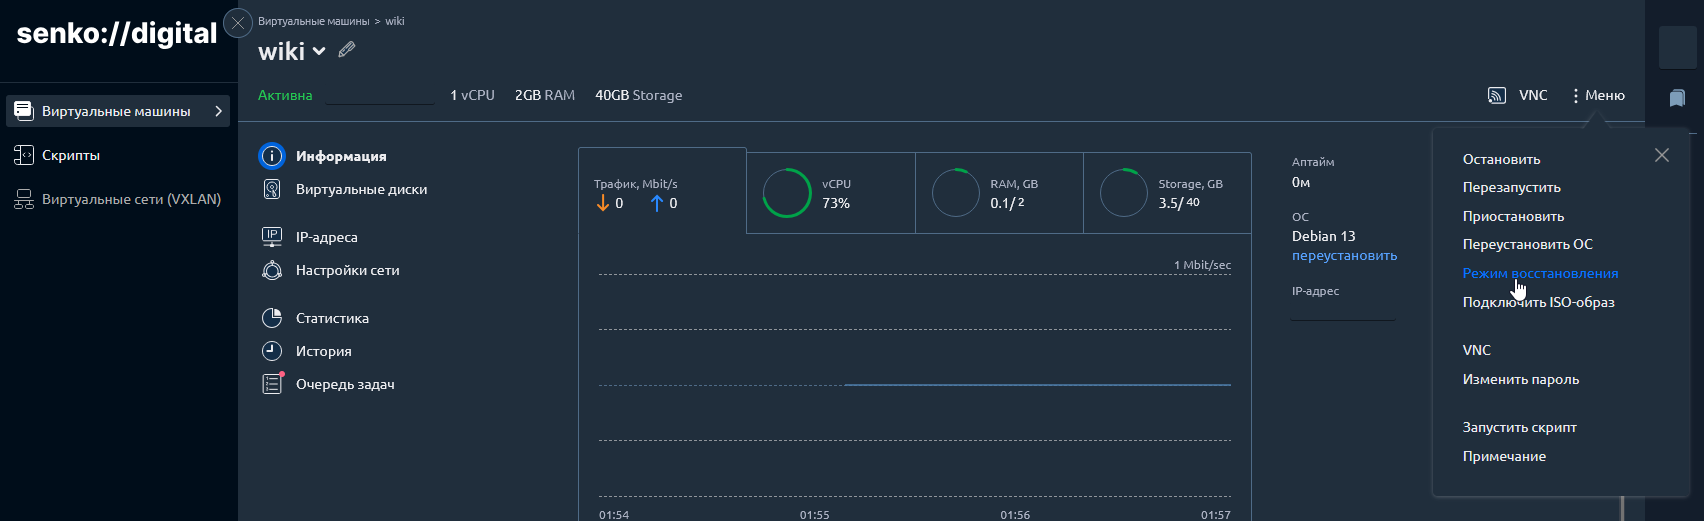
- Нажмите на три точки в списке серверов или на странице параметров сервера, затем выберите "Режим восстановления".
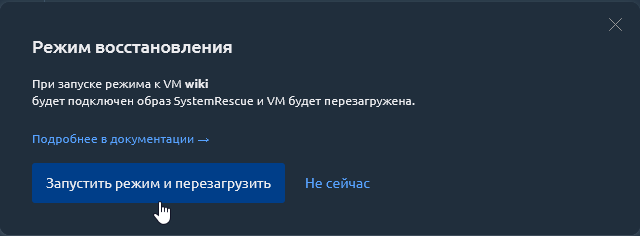
- Нажмите кнопку "Запустить режим и перезагрузить".
После того как статус сервера изменится на "Активна", подключитесь к серверу через VNC.
Для настройки сети воспользуйтесь инструкцией по настройке сети в SystemRescue.
С помощью ISO
- Войдите в свою учетную запись в панели управления сервера.
- Выберите сервер, на котором необходимо смонтировать ISO-файл.
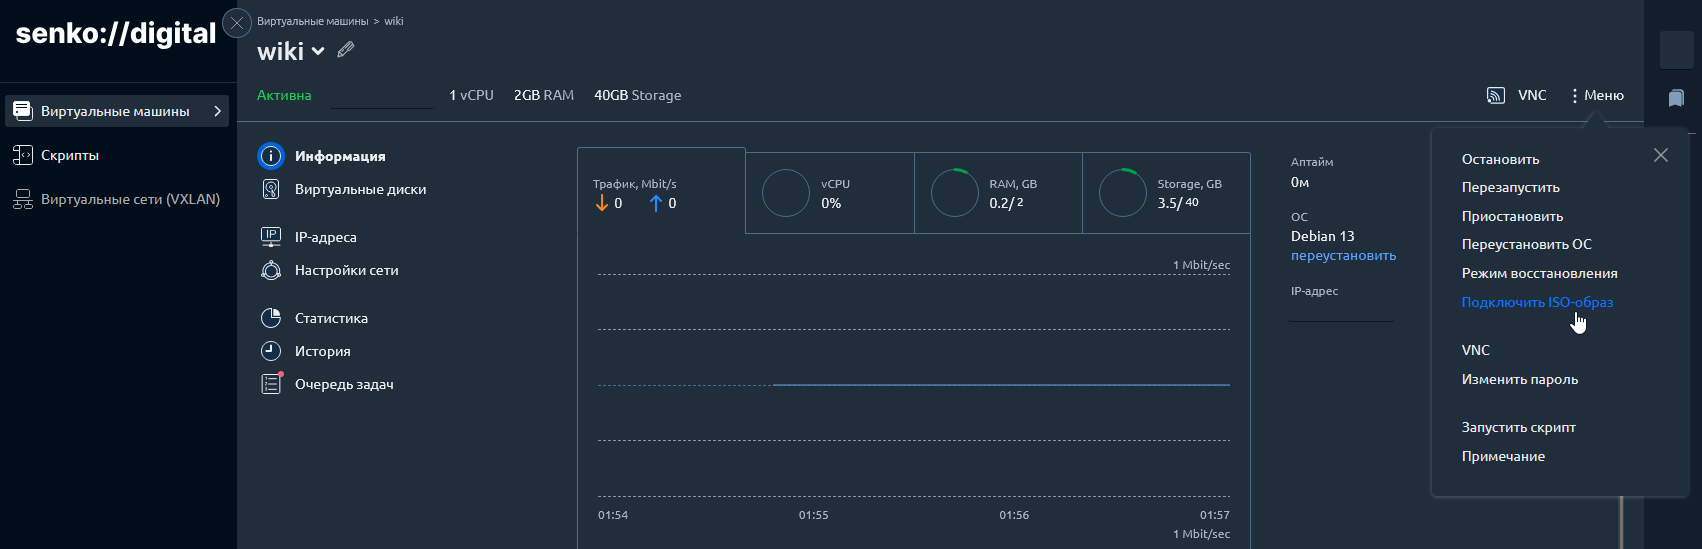
- Нажмите на три точки в списке серверов или на странице параметров сервера, затем выберите "Подключить ISO-образ".
- Измените способ загрузки с "Локальный файл" на "URL образа".
- Скопируйте ссылку для загрузки GRML или SystemRescue с соответствующей страницы загрузки.
- Вставьте ссылку на один из ISO-файлов в поле "URL образа". Например:
- GRML:
https://download.grml.org/grml-full-2026.04-amd64.iso - SystemRescue:
https://fastly-cdn.system-rescue.org/releases/13.01/systemrescue-13.01-amd64.iso - Образ по вашему выбору
- Нажмите "Загрузить образ".
WARNING
Обратите внимание на выбранный дистрибутив, поскольку от него зависит способ настройки сети. Если вы выбрали дистрибутив, которого нет в списке выше, ознакомьтесь с его документацией, чтобы правильно настроить сеть.
После того как статус сервера изменится на "Активна", подключитесь к серверу через VNC.
Для настройки сети воспользуйтесь инструкцией для выбранного дистрибутива: SystemRescue или GRML.
Настройка сети
SystemRescue
В SystemRescue сеть настраивается через интерфейс командной строки NetworkManager. Перед настройкой получите сетевые параметры сервера в разделе "IP-адреса" панели управления сервером. Вам потребуются:
- IP-адрес
- Шлюз
Выполните nmcli connection show, чтобы узнать имя подключения. Если оно отличается от Wired connection 1, замените его во всех командах ниже. Выполняйте команды через VNC-консоль:
1. Настройте IP-адрес
bash
nmcli conn mod "Wired connection 1" ipv4.addr <IP>/32Замените <IP> на IP-адрес вашего сервера.
2. Отключите DHCP
bash
nmcli conn mod "Wired connection 1" ipv4.method manual3. Настройте шлюз
bash
nmcli conn mod "Wired connection 1" ipv4.gateway <GATEWAY>Замените <GATEWAY> на шлюз вашего сервера (обычно 172.16.0.1, или 10.0.0.1 для тарифов линейки DE-BUDGET).
4. Настройте DNS
bash
nmcli conn mod "Wired connection 1" ipv4.dns 1.1.1.15. Включите интерфейс
bash
nmcli conn up "Wired connection 1"Затем можно настроить firewall, чтобы разрешить входящие SSH-подключения к серверу.
GRML
Настроить сеть можно с помощью утилиты grml-networking. Запустите ее командой grml-networking или нажатием n после первоначальной загрузки. Перед настройкой получите сетевые параметры сервера в разделе "IP addresses" панели управления сервера. Вам потребуются:
- IP-адрес
- Маска
- Шлюз
После запуска утилиты:
- Выберите
netcardconfigи нажмите[Enter]. - На вопрос о настройке VLAN выберите
No. - На вопрос об использовании широковещательного запроса DHCP выберите
No. - Введите IP-адрес сервера и нажмите
[Enter]. - Введите маску сети сервера (обычно
255.255.255.255) и нажмите[Enter]. - Оставьте широковещательный адрес пустым. Если в этом поле указан ваш IP-адрес, удалите его, затем нажмите
[Enter]. - Введите шлюз сервера (обычно
172.16.0.1или10.0.0.1) и нажмите[Enter]. - Введите
1.1.1.1в качестве DNS-сервера. Вместо него можно использовать другой DNS-сервер. Затем нажмите[Enter]. - На вопрос об автоматическом включении интерфейса при загрузке выберите
YesилиNo.
После этого вы вернетесь в первоначальное меню. Выберите Quit, а при появлении приветственного сообщения нажмите q.
Затем можно настроить firewall и включить службу SSH.
Настройка firewall
1. Проверьте существующие правила
bash
iptables -S2. Разрешите трафик уже установленных и связанных с ними соединений
bash
iptables -I INPUT -m conntrack --ctstate ESTABLISHED,RELATED -j ACCEPT3. Разрешите все входящие SSH-подключения
bash
iptables -I INPUT -p tcp --dport 22 -j ACCEPT4. Разрешите трафик интерфейса обратной петли
bash
iptables -I INPUT -i lo -j ACCEPTВключение SSH-сервера
Чтобы подключиться к серверу через SSH, необходимо установить пароль для пользователя root и запустить службу SSH.
Сначала установите пароль для пользователя root:
bash
passwd rootЗатем запустите SSH-сервер:
bash
systemctl start sshd  # SystemRescue
# systemctl start ssh  # GRML
Этот пароль действует в среде восстановления, а не в установленной ОС. Если выбранный образ запрещает вход root по паролю, используйте SSH-ключ или настройте доступ через VNC перед подключением.
Использование режима восстановления
В этом разделе описаны распространенные операции, выполняемые в режиме восстановления.
Доступ к данным на диске сервера
WARNING
Если вам необходимо скачать или загрузить файлы, перед продолжением настройте сеть, настройте firewall и включите SSH-сервер.
1. Найдите диск сервера
Сначала определите диск сервера с помощью команды:
bash
lsblk -fНайдите раздел с данными сервера по размеру и файловой системе. В столбце FSTYPE обычно указано ext4. Тома LVM и зашифрованные разделы сначала нужно активировать или разблокировать: 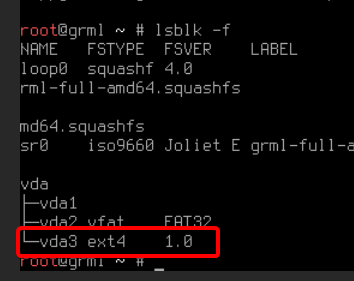
2. Создайте точку монтирования и смонтируйте диск
Создайте точку монтирования:
bash
mkdir -p /mnt/vmЗатем смонтируйте раздел. /dev/vda3 приведён для примера: замените его на раздел, найденный на предыдущем шаге:
bash
mount /dev/vda3 /mnt/vmУбедитесь, что раздел смонтирован правильно:
bash
ls /mnt/vmВ корневой файловой системе Linux обычно отображаются следующие каталоги: 
Теперь можно подключиться к серверу с помощью SFTP-клиента (например, WinSCP), используя учетные данные SSH, и редактировать или скачивать файлы с диска сервера.
После завершения работы закройте передачу файлов и выполните umount /mnt/vm. Выйдите из режима восстановления или отключите ISO в панели ВМ, затем загрузите сервер с его диска.